Dagli impianti di refrigerazione agli ospedali, fino agli acquedotti e alle strutture industriali: la sicurezza delle infrastrutture connesse è una delle nuove frontiere della guerra ibrida. HyBiz CyberLab e Rogue Data hanno analizzato 15.795 servizi Internet, individuando criticità che richiedono attenzione. Al centro dello studio anche il ruolo dell’intelligenza artificiale, sempre più importante sia nelle strategie offensive sia nella difesa.
La guerra ibrida non si combatte soltanto attraverso attacchi informatici contro istituzioni, aziende strategiche e sistemi governativi. Una parte crescente delle nuove minacce riguarda infatti dispositivi e infrastrutture connesse alla rete, spesso utilizzati nella gestione di attività quotidiane. Telecamere, frigoriferi commerciali, sistemi industriali e apparati di controllo possono diventare potenziali punti di esposizione, soprattutto quando non vengono adeguatamente protetti.
È questo il tema al centro di una ricerca realizzata da HyBiz CyberLab, società italiana attiva nei settori dell’intelligenza artificiale, della cybersecurity e delle infrastrutture tecnologiche, insieme alla consociata Rogue Data. Il lavoro, che coinvolge una realtà imprenditoriale dei Castelli Romani, analizza un campione di 15.795 servizi di rete distribuiti su 9.935 indirizzi IPv4 pubblici distinti, con l’obiettivo di valutare il livello di esposizione dei sistemi IoT, ovvero Internet of Things, e OT, le tecnologie utilizzate per controllare processi e apparecchiature fisiche.
I risultati evidenziano alcuni elementi di attenzione. Dei servizi esaminati, 6.084, pari al 38,5% del campione, rientrano nelle fasce descrittive di esposizione alta o critica. Inoltre, 3.336 indirizzi presentano almeno un pannello amministrativo raggiungibile pubblicamente.
Uno dei settori che emerge con maggiore evidenza è quello della refrigerazione commerciale. Su 476 servizi individuati, 404, equivalenti all’84,9%, espongono informazioni identificative del sistema prima ancora dell’autenticazione. Si tratta di un elemento che può agevolare la ricognizione da parte di soggetti interessati a individuare possibili punti di accesso alle infrastrutture digitali.
I ricercatori precisano che i dati non dimostrano l’avvenuta compromissione dei sistemi analizzati. Lo studio individua piuttosto una superficie di esposizione che necessita di verifiche e interventi di protezione.
DAGLI OSPEDALI AGLI ACQUEDOTTI, IL RISCHIO RIGUARDA ANCHE LA SICUREZZA DELLE PERSONE
La questione assume particolare rilevanza quando i sistemi informatici gestiscono apparecchiature e processi fisici. Nella grande distribuzione, per esempio, i dispositivi digitali possono controllare il funzionamento e la temperatura degli impianti frigoriferi. In ambito sanitario, invece, la corretta gestione della catena del freddo è fondamentale per conservare farmaci, vaccini, campioni biologici e sacche ematiche.
Un eventuale attacco informatico a questi apparati potrebbe quindi provocare conseguenze che superano il semplice danno economico, incidendo sulla continuità dei servizi e, nei casi più gravi, sulla sicurezza delle persone.
Un altro ambito particolarmente delicato è quello della distribuzione idrica. Gli impianti utilizzano sistemi SCADA e controllori digitali per gestire pompe, valvole e processi di trattamento dell’acqua. Un’alterazione dei parametri operativi potrebbe compromettere il corretto funzionamento dei processi di disinfezione, con possibili ripercussioni sulla salute pubblica.
Il rischio è già stato documentato in contesti internazionali. Un bollettino congiunto statunitense del dicembre 2024 ha segnalato episodi di manomissione delle interfacce di controllo di impianti idrici attribuiti a gruppi hacktivisti filorussi. In alcuni casi, i gestori hanno dovuto ricorrere al controllo manuale degli impianti.
L’INTELLIGENZA ARTIFICIALE CAMBIA LO SCENARIO DELLA SICUREZZA INFORMATICA
Un capitolo centrale della ricerca riguarda l’impatto dell’intelligenza artificiale sulla cybersecurity. Individuare apparati esposti, riconoscere le caratteristiche dei dispositivi, analizzare le versioni software e identificare eventuali vulnerabilità sono attività che tradizionalmente richiedevano competenze specialistiche, tempo e risorse.
L’intelligenza artificiale può automatizzare e velocizzare diverse fasi di questi processi. Questa possibilità, tuttavia, presenta due facce: da una parte consente ai professionisti della sicurezza di analizzare grandi quantità di informazioni e individuare più rapidamente le criticità; dall’altra può essere utilizzata anche da soggetti malintenzionati per rendere più efficienti le proprie attività.
Phishing mirato, deepfake, comunicazioni fraudolente sempre più credibili e tentativi di interferenza con i processi operativi rappresentano alcune delle minacce che possono inserirsi in strategie coordinate di guerra ibrida.
Il National Cyber Security Centre britannico, nel proprio Annual Review 2026, descrive l’intelligenza artificiale come un fattore capace di amplificare le capacità operative degli attori informatici. Una trasformazione che rende necessario ripensare anche gli strumenti di prevenzione.
LA STRATEGIA DI HYBIZ CYBERLAB E ROGUE DATA
La proposta sviluppata da HyBiz CyberLab e Rogue Data punta a utilizzare le stesse tecnologie di intelligenza artificiale anche per rafforzare le capacità difensive.
Il modello illustrato nella ricerca prevede l’individuazione degli apparati esposti, la ricostruzione delle loro caratteristiche tecniche e la classificazione delle priorità di intervento. Tra le misure indicate figurano la riduzione dei servizi accessibili pubblicamente, la protezione delle interfacce amministrative, la rimozione delle informazioni identificative disponibili prima dell’autenticazione e l’aggiornamento dei software obsoleti.
Secondo le simulazioni riportate nel paper, l’applicazione combinata di tre interventi consentirebbe di ridurre del 75,2% il numero di servizi collocati nelle fasce superiori dell’indice di esposizione.
L’obiettivo successivo è sviluppare un osservatorio strutturato, inizialmente concentrato sull’area di Roma, per raccogliere informazioni sugli apparati installati, verificare la corrispondenza tra i servizi individuati su Internet e i dispositivi effettivamente presenti e realizzare test autorizzati su campioni rappresentativi.
Le attività di verifica e qualsiasi intervento sugli impianti restano subordinati all’autorizzazione dei rispettivi titolari e alla supervisione umana.
I PROFESSIONISTI COINVOLTI NEL PROGETTO
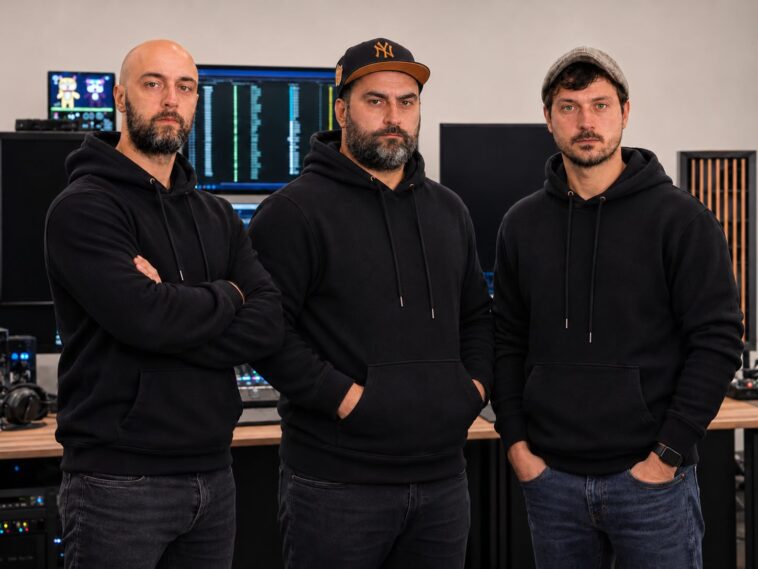
Dietro la ricerca opera un gruppo con competenze che spaziano dalla cybersecurity allo sviluppo software, passando per l’intelligenza artificiale e la progettazione di infrastrutture digitali.
Gustavo Mastrobuoni, legato a Rogue Data nel ruolo di CTO e responsabile della ricerca e sviluppo, ha maturato esperienze dirigenziali in Microsoft e KPMG. Nel corso della propria attività professionale si è occupato di eGovernment, cybersecurity, interoperabilità, innovazione e ricerca applicata.
Marco Valerio Roscioni, founder di HyBiz, segue la visione di prodotto e lo sviluppo delle infrastrutture digitali, con particolare attenzione ai sistemi di intelligenza artificiale locale e alla proprietà e al controllo delle tecnologie.
Gustavo Mancini contribuisce alla direzione tecnica e alla gestione di progetti digitali complessi, occupandosi dell’integrazione tra hardware, software e sistemi intelligenti.
Francesco Giuliani, lead developer, segue invece la progettazione e lo sviluppo software, le integrazioni e le componenti applicative legate all’intelligenza artificiale.
LE COLLABORAZIONI CON IL MONDO DELLA RICERCA
Nel proprio network tecnologico e scientifico, Rogue Data dichiara collaborazioni e partnership operative con il Consiglio Nazionale delle Ricerche (CNR), con attività presso l’Area della Ricerca di Montelibretti e l’Istituto di Cristallografia, con ENEA e con l’Università degli Studi di Roma Tor Vergata. Tra i soggetti indicati figura anche l’Università degli Studi di Cassino e del Lazio Meridionale.
Si tratta di rapporti che costituiscono il contesto scientifico e tecnologico di riferimento dell’azienda. La ricerca presentata, tuttavia, non risulta essere una pubblicazione congiunta né una validazione formale da parte degli enti citati.
LA PREVENZIONE COME NUOVA PRIORITÀ
La sicurezza informatica non riguarda più soltanto antivirus, firewall e protezione delle password. Le tecnologie digitali sono ormai integrate nei sistemi che regolano servizi essenziali come acqua, energia, alimentazione, trasporti, sanità e comunicazioni.
La possibilità che un dispositivo apparentemente ordinario diventi un punto di accesso a un’infrastruttura più ampia impone una maggiore attenzione alla gestione delle reti e al monitoraggio costante delle apparecchiature connesse.
La ricerca di HyBiz CyberLab e Rogue Data porta l’attenzione proprio su questo aspetto: conoscere la superficie di esposizione, individuare tempestivamente le criticità e intervenire prima che possano trasformarsi in problemi concreti.
In uno scenario in cui l’intelligenza artificiale sta modificando le capacità sia degli attaccanti sia di chi si occupa di difesa, la sfida sarà sviluppare strumenti sempre più efficaci di prevenzione e controllo. Perché la sicurezza delle infrastrutture del futuro dipenderà anche dalla capacità di riconoscere oggi le vulnerabilità che ancora non sono state individuate.
Fonte: «Esposizione dei servizi IoT in cluster campionari ad alta densità: risultati osservazionali e disegno d’inferenza per l’Italia», HyBiz CyberLab × Rogue Data, versione 2.0 del 17 novembre 2026. Dataset di riferimento: 9 novembre 2026. I risultati riguardano un cluster pilota e non attestano compromissioni dei sistemi analizzati.